Et AI-vandmærke er en usynlig markering, som AI-værktøjet selv lægger i billedet, lyden eller teksten, mens det laver den. C2PA er noget andet: en signeret seddel med oplysninger om, hvor filen kommer fra, og hvad der er sket med den, som følger med i filens metadata. SynthID er Googles vandmærke. Ingen af delene er noget, I skal bygge selv. Det maskinlæsbare lag er efter AI-forordningen (EU AI Act) udbyderens ansvar, altså ChatGPT, Gemini, Firefly og de andre. Jeres ansvar som brugere er to ting: lad være med at fjerne det, og sæt selv den synlige mærkning på, når indholdet er en deepfake eller en tekst om et emne af offentlig interesse.
Hovedpointer
- Artikel 50, stk. 2, pålægger udbyderen af AI-værktøjet at mærke output maskinlæsbart. Artikel 50, stk. 4, pålægger jer som brugere den synlige mærkning af deepfakes og visse tekster. Det er to forskellige pligter med to forskellige adressater.
- C2PA og Content Credentials er metadata, der kan fjernes med et skærmbillede. SynthID er et vandmærke i selve pixels eller lyden og overlever bedre, men kan kun aflæses med Googles eget værktøj.
- Kommissionen har siden 10. juni 2026 haft en frivillig adfærdskodeks for mærkning og et sæt gratis EU-ikoner, I kan bruge til den synlige mærkning.
- Kravet om maskinlæsbar mærkning gælder fra 2. august 2026 for nye systemer og fra 2. december 2026 for AI-systemer, der var på markedet før 2. august 2026 (AI-omnibussen, Digitaliseringsstyrelsen).
Indholdsfortegnelse
- Hvad siger artikel 50 egentlig om det tekniske lag?
- C2PA og Content Credentials forklaret
- SynthID og AI-vandmærke: mærkning i selve indholdet
- Hvorfor er der ikke bare én standard?
- EU-ikonerne: den synlige mærkning, I selv skal sætte på
- Tjeklisten: fem ting, I kan gøre i denne uge
- Hvad I ikke behøver
- Kilder
Hvad siger artikel 50 egentlig om det tekniske lag?
Artikel 50 i AI-forordningen (EU AI Act) har to lag, og de blandes sammen hele tiden.
Stk. 2 handler om udbyderen. Den, der udbyder et AI-system, som genererer syntetisk lyd, billede, video eller tekst, skal sikre, at outputtet er mærket i et maskinlæsbart format og kan genkendes som kunstigt genereret eller manipuleret. Forordningen nævner ikke én bestemt teknik. Den siger, at løsningen skal være effektiv, interoperabel, robust og pålidelig, så langt det er teknisk muligt, og nævner vandmærker, metadata, kryptografiske metoder, logning og fingeraftryk som eksempler. Undtaget er værktøjer, der kun hjælper med standardredigering (fjerne røde øjne, rette lys) uden at ændre indholdet væsentligt.
Stk. 4 handler om jer, der bruger værktøjet. Udgiver I en deepfake, altså et billede, en lyd eller en video, der ligner virkelige personer, steder eller begivenheder og fejlagtigt ville fremstå ægte, skal I oplyse, at indholdet er kunstigt genereret eller manipuleret. Udgiver I en AI-genereret tekst for at informere offentligheden om et emne af offentlig interesse, gælder det samme, medmindre et menneske har gennemgået teksten og nogen har det redaktionelle ansvar.
Begge pligter gælder fra 2. august 2026. Med AI-omnibussen (forordning (EU) 2026/1744) blev der tilføjet én overgang: for AI-systemer, der var på markedet før 2. august 2026, gælder kravet om maskinlæsbar mærkning fra 2. december 2026. Det står på Digitaliseringsstyrelsens side om AI-omnibussen. Selve forordningsteksten ligger på EUR-Lex.
Det afgørende for jer: det maskinlæsbare lag er ikke jeres opgave at lave. Det er jeres opgave at vide, om det er der, og at lade det blive siddende.
C2PA og Content Credentials forklaret
C2PA står for Coalition for Content Provenance and Authenticity. Det er en åben teknisk standard, som Adobe, Microsoft, BBC, Intel og en række andre startede, og som Google, OpenAI og Meta siden har sluttet sig til. Standarden ligger på c2pa.org.
Tanken er enkel: filen får en lille, digitalt signeret erklæring med, et såkaldt manifest. Den fortæller, hvilket værktøj der lavede filen, om der er brugt AI, og hvilke redigeringer der er sket siden. Signaturen gør, at erklæringen ikke kan ændres, uden at det kan ses. Content Credentials er det navn, standarden bruger ud mod almindelige mennesker, og symbolet er et lille "CR" i hjørnet af billedet.
Sådan virker det i praksis:
- Når I genererer et billede i et værktøj, der understøtter C2PA, ligger erklæringen i filen, når I henter den ned. Ifølge leverandørernes egne oplysninger gælder det blandt andet Adobe Firefly og OpenAI's billedværktøjer. Tjek det selv i det værktøj, I bruger; listen ændrer sig.
- Når I vil se erklæringen, kan I trække filen ind på contentcredentials.org/verify. Siden viser, hvad der er registreret, eller at der ikke er noget.
- Når I deler filen, afhænger det af platformen. Nogle platforme læser erklæringen og viser et mærke. Andre fjerner metadata ved upload. Et skærmbillede fjerner det altid.
Det sidste er C2PA's svaghed, og den er værd at forstå: C2PA beviser, hvor et billede kommer fra, når erklæringen er der. Den kan ikke bevise noget, når den er væk. Et billede uden Content Credentials er ikke "ægte", det er bare et billede uden oplysninger.
SynthID og AI-vandmærke: mærkning i selve indholdet
Et AI-vandmærke er ikke metadata. Det er en ændring i selve indholdet, så lille at et menneske ikke kan se eller høre den, men mønstret kan genkendes af et program, der ved, hvad det leder efter. I et billede ligger det i pixelværdierne, i lyd i bølgeformen, og i tekst i valget mellem ord, der betyder det samme.
SynthID er Google DeepMinds udgave og lægges ifølge Google i billeder, video, lyd og tekst fra Googles egne modeller (Gemini, Imagen, Veo). Fordelen frem for C2PA er, at vandmærket overlever beskæring, komprimering og i et vist omfang skærmbilleder, fordi det sidder i indholdet og ikke ved siden af. Ulempen er, at kun Googles eget værktøj kan aflæse det. Google åbnede i oktober 2026 portalen synthid.com, hvor alle kan uploade et billede, en video eller en lydfil og få at vide, om der er et SynthID-mærke i, ifølge Googles lancering også fra visse partneres modeller. Tekst kan ikke tjekkes der.
Det giver en regel, I kan huske: et vandmærke kan kun svare på, om filen kommer fra netop den udbyder, der satte det. Et "intet fundet" betyder ikke, at billedet er taget med et kamera. Det betyder, at ingen af de vandmærker, værktøjet kender, blev fundet.
Ud over de to findes et tredje, ældre lag, som mange redaktionelle systemer bruger: IPTC-metadatafeltet "Digital Source Type", hvor værdien "trainedAlgorithmicMedia" betyder, at billedet er genereret af en AI-model. Flere platformers "lavet med AI"-mærker bygger på en kombination af C2PA, IPTC og vandmærker, og de siger sjældent præcis hvilken.
Hvorfor er der ikke bare én standard?
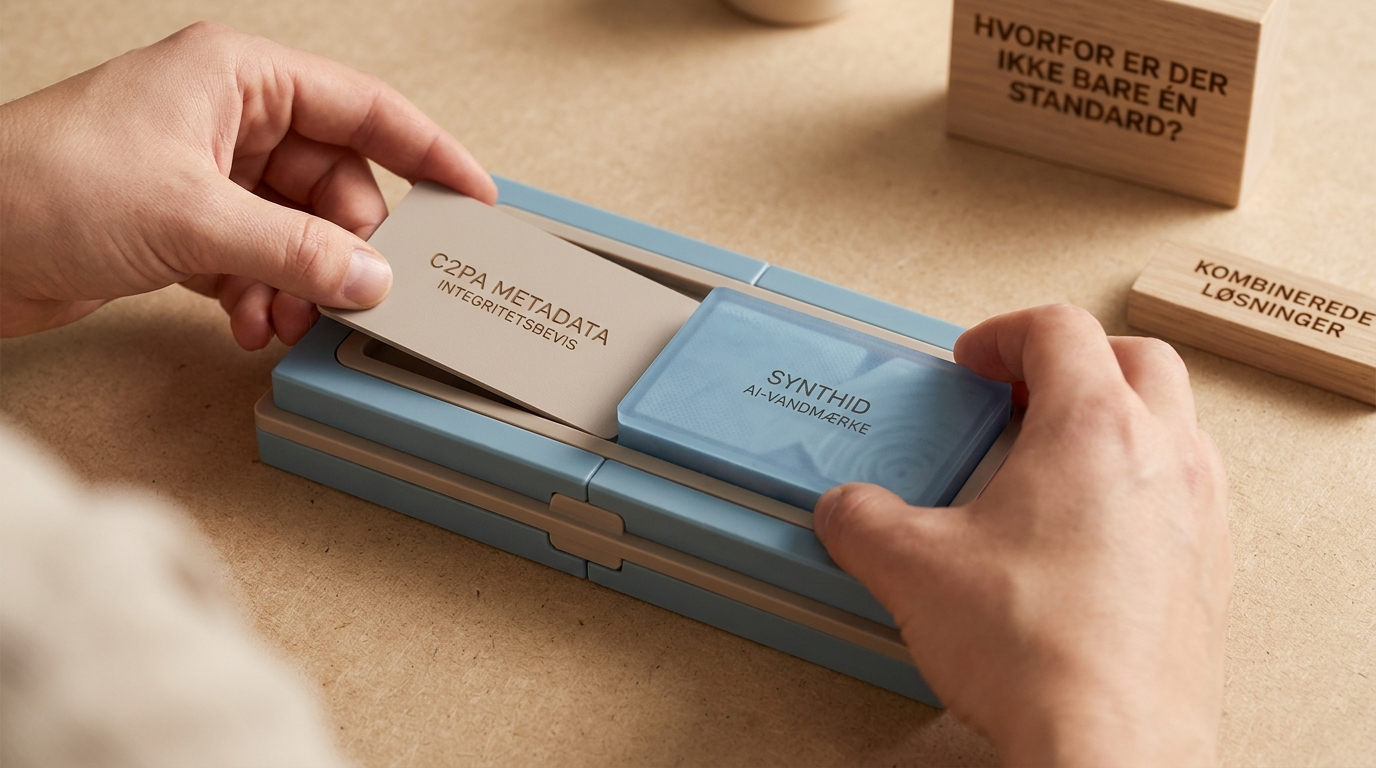
Fordi de tre teknikker løser hvert sit problem, og ingen af dem løser alle. Kommissionen skriver det selv i den frivillige adfærdskodeks for mærkning af AI-genereret indhold, som blev offentliggjort 10. juni 2026: ingen enkelt teknik opfyldte i juni 2026 alle forordningens krav til effektivitet, interoperabilitet, robusthed og pålidelighed. Kodeksens afsnit 1 beskriver derfor, hvad udbydere forpligter sig til, nemlig at kombinere flere lag, typisk metadata plus vandmærke plus en mulighed for at tjekke. Afsnit 2 beskriver, hvad brugere som jer forpligter sig til med den synlige mærkning. Kommissionens retningslinjer om gennemsigtighed fra 20. juli 2026 supplerer kodeksen og dækker også chatbots og følelsesgenkendelse, som kodeksen ikke rører.
For jer betyder det: I skal ikke vælge mellem C2PA og vandmærke. Det valg træffer udbyderen. I skal vælge et værktøj, der gør mindst én af delene, og så lade det passe sig selv.
EU-ikonerne: den synlige mærkning, I selv skal sætte på
Det maskinlæsbare lag er usynligt, og det er ikke nok, når noget er en deepfake. Her kommer jeres egen pligt ind, og til den har Kommissionen lavet et gratis sæt EU-ikoner, som alle må bruge uden at kreditere nogen. Der er tre:
| Ikon | Hvornår | Eksempel fra Kommissionens egen vejledning |
|---|---|---|
| Basis-ikon ("AI") | Når AI har været med til at lave en deepfake eller en offentliggjort tekst, og I selv tilføjer en forklarende tekst | Deepfake-video med teksten "stemmer genereret med" efterfulgt af ikonet |
| Fuldt AI-genereret | Når hele indholdet er lavet af AI uden menneskelige elementer ud over prompten | AI-genereret nyhedsresumé uden redaktionel gennemgang |
| Delvist AI-ændret | Når ægte, menneskeskabt indhold er ændret med AI, så det bliver en deepfake | Et ægte foto af en tom lejlighed, møbleret med AI |
Kommissionens brugertest viste, at ikonet virker bedre med en kort tekst ved siden af ("ændret med AI") end alene. Ikonet skal kunne ses, første gang en person møder indholdet, må ikke ligge under andre elementer, og skal følge med, når indholdet deles eller downloades. Brugen af ikonerne er frivillig; pligten til at mærke er det ikke. Og ikonerne beviser ikke i sig selv, at I overholder loven.
Satire, kunst og tydelig fiktion har en lempeligere pligt: oplysningen skal gives på en måde, der ikke ødelægger værket. Tekst, et menneske har gennemgået og taget ansvar for, skal ikke mærkes efter stk. 4.
Hvornår noget overhovedet er en deepfake, og hvor grænsen går for retoucherede og stiliserede billeder, har vi gennemgået i gråzoneguiden med tolv eksempler. Selve beslutningstræet for marketing og kommunikation står i mærkningsguiden til artikel 50.
Tjeklisten: fem ting, I kan gøre i denne uge
Det her er artiklens arbejdsredskab, og det er den rækkefølge, vi selv bruger, når vi gennemgår en organisations billeder og tekster. Det tager en eftermiddag for den, der har ansvaret.
- Find ud af, hvad jeres værktøjer lægger i filen. Generér ét testbillede i hvert billedværktøj, I bruger, og træk filen ind på contentcredentials.org/verify. Er det et Google-værktøj, så tjek også på synthid.com. Skriv resultatet ind i jeres værktøjsliste som en ekstra kolonne: "maskinlæsbar mærkning: C2PA / SynthID / ingen".
- Stop skærmbillede-vanen. Det mest almindelige sted, det maskinlæsbare lag forsvinder, er, når nogen tager et skærmbillede af et AI-billede i stedet for at downloade filen. Skriv én linje om det i retningslinjerne for billeder.
- Tjek, hvad jeres kanaler gør ved metadata. Upload testbilledet til jeres hjemmeside, jeres nyhedsbrevsværktøj og de sociale medier, I bruger, og hent det ned igen. Er erklæringen der stadig? Hvis ikke, ved I, at den synlige mærkning er det eneste, modtageren får.
- Læg EU-ikonerne i jeres skabeloner. Download sættet, læg det samme sted som jeres logo, og skriv i billedskabelonen, hvornår hvilket ikon bruges. Så er det ikke en vurdering hver gang.
- Skriv én sætning ind i jeres AI-politik. For eksempel: "Vi fjerner ikke mærkning eller metadata fra AI-genereret indhold, og vi mærker deepfakes og AI-genererede tekster om emner af offentlig interesse synligt med EU-ikonet." Det er hele den tekniske del af artikel 50 for en organisation, der bruger AI uden at bygge det.
Køber I indhold udefra, hører det samme spørgsmål med i kravene til leverandører: leverer de filerne med mærkningen intakt?
Hvad I ikke behøver
I behøver ikke købe et detektionsværktøj. Værktøjer, der lover at afsløre AI-genereret indhold uden vandmærke, bygger på statistiske gæt og tager fejl begge veje; de er ikke, hvad forordningen beder om. I behøver ikke selv lægge vandmærker i noget. Og I behøver ikke vente på en endelig standard, før I gør de fem ting ovenfor. Kodeksen og ikonerne er det, der findes, og de er lavet til organisationer på jeres størrelse.
Artiklen er et arbejdsredskab, ikke juridisk rådgivning. Datoerne er hentet hos Digitaliseringsstyrelsen og Europa-Kommissionen i oktober 2026.
Kilder
- AI-forordningen (EU) 2024/1689, artikel 50, EUR-Lex
- Digitaliseringsstyrelsen, AI Omnibus, overgangen til 2. december 2026 for maskinlæsbar mærkning
- Europa-Kommissionen, Code of Practice on marking and labelling of AI-generated content, 10. juni 2026
- Europa-Kommissionen, EU Icons for labelling AI-generated content
- Europa-Kommissionen, Guidelines on transparency obligations, 20. juli 2026
- C2PA og Content Credentials Verify
- Google DeepMind, SynthID og SynthID Detector
Ofte stillede spørgsmål

Bruno Poulsen er partner i Poulsen & Vinding, et konsulenthus der hjælper danske virksomheder og styrelser med at tage generativ AI i brug i den daglige drift. Han har undervist hos Bigum&Co i mere end 10 år og har siden 2024 stået bag AI-implementeringer, foredrag og workshops for blandt andre Lægemiddelstyrelsen, GS1 Danmark, Bornholms Højskole og SMV’er på Bornholm via Business Center Bornholm. Skriver om praktisk anvendelse af AI-værktøjer, prompt engineering og hvordan ledelser kommer i gang mandag morgen kl. 08.00.
Få næste AI-tip i indbakken
Ét konkret tip hver 14. dag, som du kan bruge samme dag. Og besked, når næste kursus starter.