Din kollega brugte ChatGPT til at opsummere et mødereferat og fik kundenavne med i prompten. Det er ikke en AI-hændelse. Det er en databeskyttelseshændelse, som understreger vigtigheden af at forstå AI og GDPR i praksis. Den hører hjemme i den procedure, I allerede har. Forskellen er vigtig: I skal ikke bygge et nyt system. I skal tilføje én linje i jeres eksisterende procedure for sikkerhedshændelser, så AI-relaterede fejl bliver fanget samme sted som alt andet. Én procedure bliver husket. To bliver det ikke.
Indholdsfortegnelse
- Hovedpointer
- Hvorfor en separat AI-procedure er en dårlig idé
- Hvad er en AI-hændelse egentlig?
- Den ene linje, I skal tilføje
- Fem typiske AI-hændelser og hvem der gør hvad
- Hvordan I kobler det til jeres AI-politik
- Gør det til en vane, ikke en straf
- Ofte stillede spørgsmål
Hovedpointer
- AI-fejl er sjældent en ny type hændelse. De er typisk databrud, kvalitetsfejl eller overtrædelse af retningslinjer, som I allerede har en procedure for.
- Tilføj én linje i jeres eksisterende hændelsesprocedure: "Var AI en del af årsagen? Ja/nej." Det er nok til at fange mønstrene.
- Fem typiske AI-hændelser kan håndteres med den rollefordeling, I allerede kender fra GDPR og kvalitetsstyring.
- AI-forordningen (EU AI Act) artikel 4 kræver, at medarbejdere har tilstrækkelige AI-færdigheder. En del af den færdighed er at vide, hvornår noget er gået galt, og hvem man siger det til.
- Skabelonen nedenfor er et arbejdsredskab, ikke juridisk rådgivning. Tilpas den til jeres egen organisering.
Hvorfor en separat AI-procedure er en dårlig idé
Forestil dig en kundeservicechef med 15 medarbejdere. Hendes team bruger allerede en intern procedure til at melde fejl: forkert information sendt til en borger, et system der gik ned, et GDPR-brud. Den procedure virker, fordi folk kender den.
Nu laver organisationen en separat "AI incident-procedure" i et nyt dokument, med nye skemaer og en ny ansvarsfordeling. Resultatet er forudsigeligt: når en medarbejder opdager, at et AI-genereret svar til en borger indeholdt forkerte oplysninger, ved hun ikke, om hun skal bruge den gamle eller den nye procedure. Så gør hun ingenting. Eller hun spørger sin leder, som heller ikke er sikker.
Det problem løser I ved at lade AI-hændelser følge den vej, fejl allerede følger hos jer.
Hvad er en AI-hændelse egentlig?
En AI-hændelse er ikke, at ChatGPT giver et forkert svar. Det sker hele tiden og er forventet. En AI-hændelse er, når en fejl, hvor AI har været en del af årsagen, rammer noget, der betyder noget: en person, et datasæt, en beslutning, en offentliggjort tekst.
De fleste af de hændelser, organisationer bekymrer sig om, falder i kategorier, de allerede kender:
- Persondata i en prompt (det er et databrud)
- Forkert AI-genereret indhold publiceret uden review (det er en kvalitetsfejl)
- En beslutning truffet på baggrund af AI-output, som viste sig at være faktuelt forkert (det er en procedurefejl)
- Brug af et AI-værktøj, der ikke er godkendt (det er et brud på retningslinjer)
Ingen af dem kræver en ny procedure. De kræver, at den eksisterende procedure ved, at AI kan være en faktor.
Den ene linje, I skal tilføje
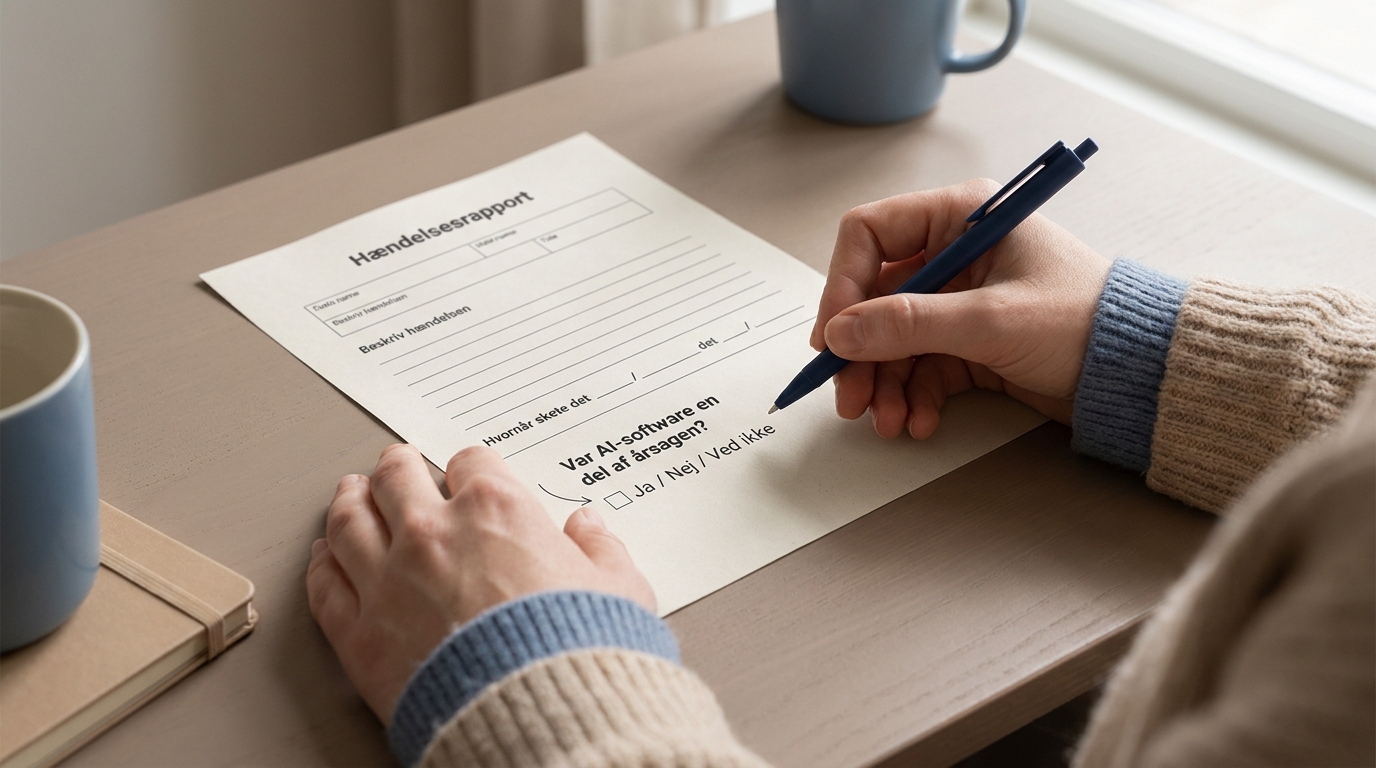
Find jeres eksisterende procedure for hændelser, databrud eller afvigelser. Tilføj ét felt eller ét spørgsmål:
"Var AI-software en del af årsagen? Ja / Nej / Ved ikke. Hvis ja, hvilket værktøj?"
Det er hele tilføjelsen. Resten af proceduren, hvem der melder, hvem der vurderer, hvem der eskalerer, er den samme.
Sådan ser det konkret ud, hvis I har en afvigelsesformular i forvejen:
Før tilføjelsen:
Beskriv hændelsen:
Hvornår skete det:
Hvem var involveret:
Umiddelbar reaktion:
Efter tilføjelsen:
Beskriv hændelsen:
Hvornår skete det:
Hvem var involveret:
Var AI-software en del af årsagen? Ja / Nej / Ved ikke
Hvis ja, hvilket værktøj blev brugt?
Umiddelbar reaktion:
Det er to linjer i et eksisterende dokument. Det kræver ikke et nyt system, ikke et nyt møde og ikke en ny ansvarlig. Det kræver at én person finder formularen og tilføjer spørgsmålet.
Fem typiske AI-hændelser og hvem der gør hvad
Titlen lovede fem typiske AI-hændelser. Her er de. ikke som kategorier, men som konkrete scenarier med det præcise forløb fra opdagelse til afslutning.
Tilpas rollerne til jeres egen organisering. Tabellen er et udgangspunkt.
| Hændelse | Eksempel | Melder | Vurderer | Eskaleres til |
|---|---|---|---|---|
| Persondata i prompt | Medarbejder indsætter CPR-numre i ChatGPT | Medarbejderen selv | Nærmeste leder + DPO | DPO (og evt. Datatilsynet) |
| Forkert AI-indhold publiceret | Nyhedsbrev med faktuelt forkerte påstande fra AI | Den der opdager fejlen | Redaktør / kommunikationsansvarlig | Afdelingsleder |
| Beslutning baseret på forkert AI-output | Indkøbsanbefaling bygget på hallucination i AI-analyse | Projektleder | Faglig leder | Afdelingsleder / direktion |
| Brug af ikke-godkendt værktøj | Medarbejder bruger gratis AI-værktøj uden databehandleraftale | IT / den der opdager det | IT-ansvarlig | DPO / ledelse |
| Manglende AI-mærkning | Eksternt materiale offentliggjort uden angivelse af AI-brug | Kommunikationsansvarlig | Kommunikationschef | Ledelse (artikel 50-relevant) |
Sådan ser hændelse 1 ud i praksis, trin for trin:
En medarbejder i HR indsætter et tekstudkast i ChatGPT for at få det omformuleret. Efterfølgende opdager hun, at udkastet indeholdt tre medarbejderes navne og sygedage.
- Hun udfylder hændelsesformularen samme dag. Under det nye felt svarer hun: "Ja. ChatGPT (gratis version)."
- Nærmeste leder modtager formularen og kontakter DPO inden for 24 timer.
- DPO vurderer, om bruddet skal anmeldes til Datatilsynet inden for 72 timer (GDPR artikel 33).
- DPO dokumenterer vurderingen, uanset om anmeldelse sker eller ej.
- Lederen taler med medarbejderen. ikke som en reprimande, men for at forstå, hvad der skete.
- IT-ansvarlig opdaterer listen over godkendte værktøjer, hvis der er et hul der.
Hændelse 2–5 følger det samme mønster: opdagelse → formular → vurdering → eskalering hvis nødvendigt → dokumentation → læring. Det, der varierer, er hvem der sidder i de roller. Det bestemmer I selv.
Hvordan I kobler det til jeres AI-politik
Har I allerede en intern AI-politik eller et sæt retningslinjer, skal hændelsesproceduren referere til den. Ikke omvendt. Politikken siger, hvad der er tilladt. Proceduren siger, hvad der sker, når nogen overskrider grænsen, med vilje eller ej.
Tre ting skal stå i politikken, for at proceduren giver mening:
- Hvilke værktøjer er godkendt, og til hvad
- Hvilke datatyper må aldrig bruges i AI-værktøjer
- Hvem man kontakter, hvis man er i tvivl
Når de tre ting er på plads, kan en medarbejder selv vurdere, om noget er gået galt. AI-forordningen artikel 4 kræver, at folk har tilstrækkelige AI-færdigheder. En del af den færdighed er at kunne genkende en fejl og vide, hvor den hører hjemme.
Koblingen ser konkret sådan ud i procedureteksten:
"Ved AI-relaterede hændelser: se organisationens AI-politik, afsnit [X], for liste over godkendte værktøjer og datatyper. Spørgsmål om godkendelse rettes til [navn/funktion]."
Én sætning i proceduren. Én reference til et eksisterende dokument. Ingen ny struktur.
Gør det til en vane, ikke en straf
Hvis en medarbejder har tastet noget forkert ind i et AI-værktøj og frygter en reprimande, melder hun det ikke. Så finder I aldrig mønsteret. og næste gang det sker, er det stadig ingen der ved, at det er et mønster.
Sig det derfor direkte i jeres retningslinjer: at melde en AI-fejl er ikke en fejl i sig selv. Det er en del af jobbet.
Det kan stå som en enkelt sætning i proceduren eller politikken:
"Det er ikke en fejl at melde en AI-hændelse. Det er en fejl at lade være."
Eller i den mere formelle version:
"Organisationen behandler indberettede AI-hændelser som læringsmuligheder. Der følger ikke automatisk disciplinære konsekvenser af at indberette en fejl i god tro."
Det er forskellen på en procedure, der virker, og en der samler støv.
Ofte stillede spørgsmål
Skal vi anmelde AI-hændelser til Datatilsynet?
Kun hvis hændelsen indebærer et brud på personoplysninger, der udgør en risiko for de berørte. Det gælder uanset om AI var involveret eller ej. GDPR artikel 33 er den relevante regel. AI ændrer ikke tærsklen for anmeldelse; den afgør bare, om I opdager hændelsen i tide.
Hvad hvis vi ikke har en eksisterende hændelsesprocedure?
Så er det første skridt at lave en simpel én-sides procedure for alle hændelser, og derefter tilføje AI-feltet. En procedure der dækker alt er bedre end en der kun dækker AI.
Hvem skal eje AI-hændelsesproceduren?
Den person, der allerede ejer jeres hændelsesprocedure. Typisk DPO, kvalitetsansvarlig eller IT-sikkerhedsansvarlig. AI giver dem ikke en ny rolle. det giver dem et ekstra felt i en formular, de allerede administrerer.
Hvornår er en AI-fejl stor nok til at melde?
En god tommelfingerregel: hvis fejlen ville have ført til en indberetning uden AI, gælder det samme med AI. Og hvis I er i tvivl, er svaret altid at melde. det er billigere at dokumentere end at undlade.
Skal medarbejdere have særlig træning for at bruge proceduren?
Nej, hvis I har holdt proceduren enkel. Det nye felt er et ja/nej-spørgsmål. Det kræver ikke kursus. det kræver, at folk ved, at feltet findes.
Ofte stillede spørgsmål

Bruno Poulsen er partner i Poulsen & Vinding, et konsulenthus der hjælper danske virksomheder og styrelser med at tage generativ AI i brug i den daglige drift. Han har undervist hos Bigum&Co i mere end 10 år og har siden 2023 stået bag AI-implementeringer, foredrag og workshops for blandt andre Lægemiddelstyrelsen, GS1 Danmark, Bornholms Højskole og 30+ bornholmske SMV’er via Business Center Bornholm. Skriver om praktisk anvendelse af AI-værktøjer, prompt engineering og hvordan ledelser kommer i gang mandag morgen kl. 08.00.