En AI-politik er et kort værdidokument på 2-4 sider godkendt af ledelsen, ikke et juridisk monsterdokument. Du får her en skabelon med eksempeltekst du kan kopiere, tilpasse og lægge foran din ledelse mandag morgen.
Indholdsfortegnelse
- Hovedpointer
- Hvad er forskellen på en AI-politik og interne retningslinjer?
- AI-politik skabelon: de fem afsnit
- Komplet eksempel: sådan ser en færdig AI-politik ud
- Den vigtigste test: kan din kollega bruge den?
- Næste skridt: fra politik til praksis
- Ofte stillede spørgsmål
Hovedpointer
- En AI-politik er et kort værdidokument (2-4 sider) godkendt af ledelsen. Det er ikke det samme som interne retningslinjer, som er den konkrete hverdagsvejledning til medarbejderne.
- Politikken skal kunne læses og forstås af alle i organisationen, ikke kun jurister og IT.
- AI-forordningen (EU AI Act) stiller krav til dokumentation, men din politik skal først og fremmest være brugbar, ikke bare compliant.
- Vi anbefaler fem faste afsnit i politikken. Skabelonen nedenfor giver dig eksempeltekst til hvert enkelt.
Hvad er forskellen på en AI-politik og interne retningslinjer?
Det er her de fleste organisationer blander tingene sammen, og det skaber forvirring.
En AI-politik er det overordnede dokument. Den fastlægger værdier, principper og rammer. Den godkendes af direktionen eller ledelsesgruppen. Tænk på den som jeres "grundlov" for AI. Den ændrer sig sjældent.
Interne retningslinjer er den praktiske køreplan. Den fortæller medarbejderen, hvilke værktøjer de må bruge, hvad de aldrig må taste ind, og hvem de ringer til, hvis de er i tvivl. Den opdateres løbende. Vi har skrevet en separat guide til netop den del: Interne retningslinjer for AI-brug: sådan gør I politikken konkret.
Når du blander de to i ét dokument, ender du med et 30-siders monster, som ingen åbner to gange. Hold dem adskilt.
AI-politik skabelon: de fem afsnit
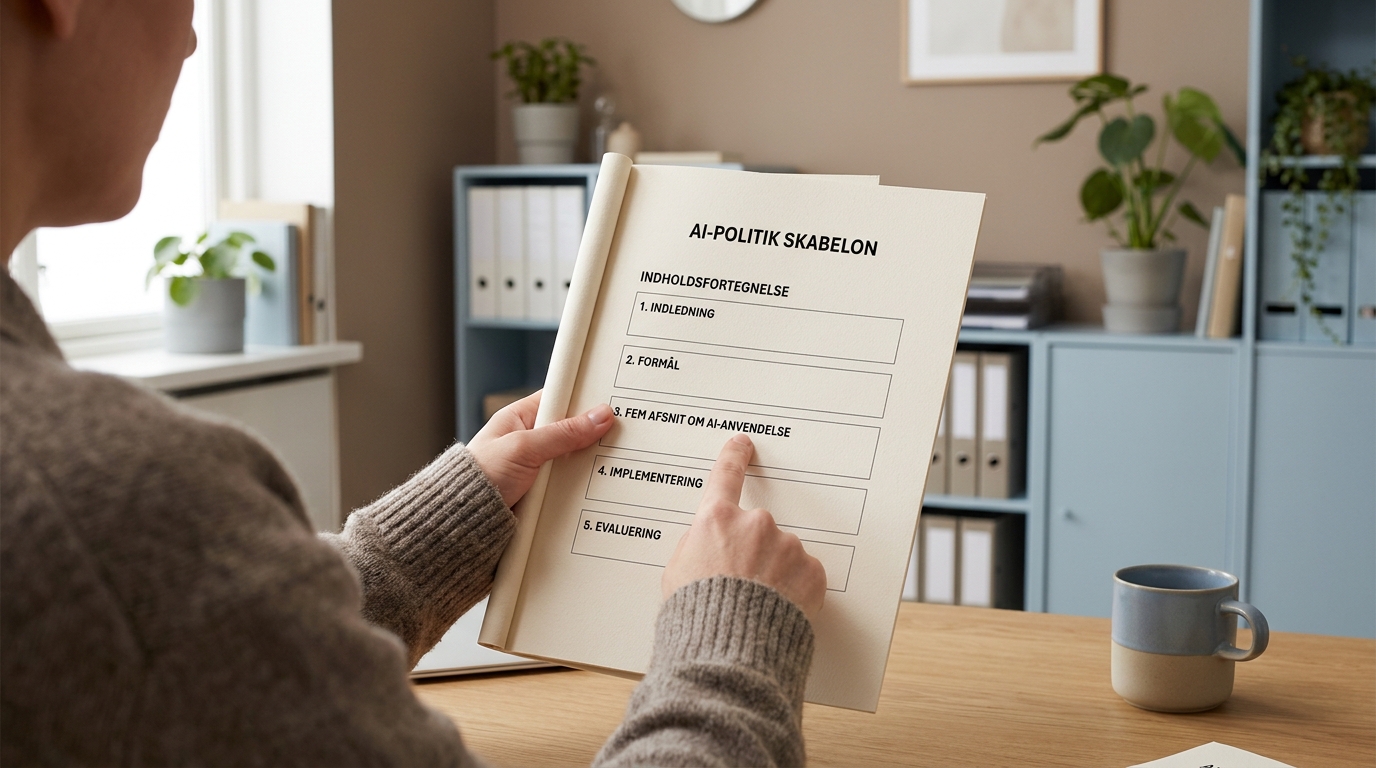
Her er strukturen, afsnit for afsnit, med eksempeltekst du kan tilpasse. Den færdige politik bør fylde 2-4 sider.
Afsnit 1: Formål og scope
Her beskriver du, hvorfor I har en AI-politik, og hvem den gælder for.
"Denne politik fastlægger [organisationens navn]'s principper for brug af kunstig intelligens. Politikken gælder alle medarbejdere, ledere og eksterne samarbejdspartnere, der anvender AI-værktøjer i arbejdsopgaver for organisationen. Formålet er at sikre ansvarlig brug, der skaber værdi for medarbejdere og borgere/kunder, samtidig med at vi overholder gældende lovgivning."
Afsnit 2: Værdier og principper
Hold det til 3-5 principper, der er lette at huske. Undgå løse formuleringer som "vi bruger AI ansvarligt". Skriv i stedet hvad det konkret betyder for en medarbejder der sidder med en opgave.
"Vores brug af AI bygger på følgende principper:
1. Mennesket beslutter. AI kan foreslå, anbefale og udarbejde udkast, men et menneske har altid det endelige ansvar for beslutninger og output.
2. Gennemsigtighed. Vi fortæller kunder, borgere og samarbejdspartnere, når AI har bidraget væsentligt til et produkt eller en afgørelse.
3. Datasikkerhed først. Vi indtaster aldrig personhenførbare oplysninger, fortrolige data eller forretningshemmeligheder i AI-værktøjer, medmindre værktøjet er godkendt til formålet af [IT-afdelingen/den dataansvarlige].
4. Kvalitetssikring. Alt AI-genereret indhold gennemgås og faktatjekkes af en fagperson, inden det bruges eksternt."
Afsnit 3: Godkendte værktøjer og kategorier
Du behøver ikke liste alle værktøjer her. Det hører til i retningslinjerne. I politikken beskriver du principperne for godkendelse og hvad der sker, hvis en medarbejder bruger noget ikke-godkendt.
"Kun AI-værktøjer der er vurderet og godkendt af [IT-afdelingen/sikkerhedsansvarlig] må anvendes til arbejdsopgaver. Godkendelsen vurderer databehandling, GDPR-compliance og leverandørens vilkår. En opdateret liste over godkendte værktøjer vedligeholdes i [de interne retningslinjer/intranettet]. Brug af ikke-godkendte værktøjer til arbejdsopgaver skal indberettes til nærmeste leder."
En HR-chef i en mellemstor virksomhed opdagede, at hendes medarbejdere brugte seks forskellige AI-værktøjer, ingen havde godkendt. Ikke af ond vilje. Der var bare ikke noget dokument, der sagde, hvilke der var OK. Afsnit 3 løser præcis det problem.
Afsnit 4: Roller og ansvar
Tre spørgsmål skal besvares her: Hvem ejer politikken? Hvem opdaterer retningslinjerne? Hvem spørger man, hvis man er i tvivl? Angiv konkrete navne eller roller. Ikke blot "ledelsen".
"Ansvaret for denne politik ligger hos [direktionen/CTO/HR-chef]. Den evalueres minimum én gang årligt. Spørgsmål om fortolkning rettes til [navn og e-mail på AI-ansvarlig]. Alle medarbejdere kan foreslå ændringer, og værktøjslisten i retningslinjerne kan opdateres løbende uden ny ledelsesgodkendelse. Alle medarbejdere har ansvar for at kende og følge politikken samt de tilhørende retningslinjer."
Afsnit 5: Compliance og lovgivning
EU AI Act kræver, at organisationer kan dokumentere, hvordan de bruger AI-systemer. Særligt hvis de indgår i beslutninger der påvirker mennesker. Du behøver ikke citere hele forordningen. Det vigtige er, at det fremgår hvem der bærer dokumentationsansvaret.
"[Organisationens navn] overholder gældende lovgivning, herunder EU AI Act, GDPR og databeskyttelsesloven. Ved anskaffelse af nye AI-systemer vurderes risikoklassificering i henhold til AI-forordningen. Vi sørger for, at medarbejdere, der bruger AI i arbejdet, har tilstrækkelige AI-færdigheder, jf. AI-forordningens artikel 4. Dokumentation for vurderinger opbevares af [den ansvarlige]."
Komplet eksempel: sådan ser en færdig AI-politik ud
Nedenfor ser du, hvordan de fem afsnit ser ud, når de er samlet til ét dokument og udfyldt for en fiktiv mellemstor dansk virksomhed. Brug det som reference, når du tilpasser din egen version.
AI-politik for Eksempel Rådgivning ApS
Godkendt af direktionen den [dato]. Næste evaluering: [dato + 12 måneder].
1. Formål og scope
Denne politik fastlægger Eksempel Rådgivning ApS's principper for brug af kunstig intelligens. Politikken gælder alle medarbejdere, ledere og eksterne samarbejdspartnere, der anvender AI-værktøjer i arbejdsopgaver for virksomheden. Formålet er at sikre ansvarlig brug, der skaber værdi for medarbejdere og kunder, samtidig med at vi overholder gældende lovgivning.
2. Værdier og principper
Vores brug af AI bygger på følgende principper:
- Mennesket beslutter. AI kan foreslå, anbefale og udarbejde udkast, men en medarbejder hos Eksempel Rådgivning har altid det endelige ansvar for beslutninger og output.
- Gennemsigtighed. Vi fortæller kunder og samarbejdspartnere, når AI har bidraget væsentligt til et rådgivningsprodukt eller en anbefaling.
- Datasikkerhed først. Vi indtaster aldrig kunders personoplysninger, fortrolige sagsdata eller forretningshemmeligheder i AI-værktøjer, medmindre værktøjet er godkendt til formålet af IT-afdelingen.
- Kvalitetssikring. Alt AI-genereret indhold gennemgås og faktatjekkes af en fagperson, inden det sendes til kunder eller bruges i afgørelser.
3. Godkendte værktøjer og kategorier
Kun AI-værktøjer der er vurderet og godkendt af IT-afdelingen må anvendes til arbejdsopgaver. Godkendelsen vurderer databehandling, GDPR-compliance og leverandørens vilkår. En opdateret liste over godkendte værktøjer vedligeholdes på intranettet under "AI-ressourcer". Brug af ikke-godkendte værktøjer til arbejdsopgaver er ikke tilladt og skal indberettes til nærmeste leder.
4. Roller og ansvar
Ansvaret for denne politik ligger hos direktionen, der uddelegerer den løbende vedligeholdelse til IT-chefen. Politikken evalueres minimum én gang årligt. Spørgsmål om fortolkning rettes til AI-ansvarlig Mette Sørensen (ai@eksempel-raadgivning.dk). Alle medarbejdere har ansvar for at kende og følge politikken samt de tilhørende interne retningslinjer.
5. Compliance og lovgivning
Eksempel Rådgivning ApS overholder gældende lovgivning, herunder EU AI Act, GDPR og databeskyttelsesloven. Ved anskaffelse af nye AI-systemer vurderes risikoklassificering i henhold til AI-forordningen. Vi sørger for, at medarbejdere, der bruger AI i arbejdet, har tilstrækkelige AI-færdigheder, jf. AI-forordningens artikel 4. Dokumentation for vurderinger opbevares af IT-chefen og er tilgængelig for relevante myndigheder efter anmodning.
Den vigtigste test: kan din kollega bruge den?
Når politikken er skrevet, så giv den til en kollega der ikke har været med i processen. Bed vedkommende læse den og fortælle dig tre ting: Hvad må jeg? Hvad må jeg ikke? Hvem spørger jeg? Hvis kollegaen ikke kan svare klart på alle tre, er politikken ikke god nok endnu.
En politik, der er juridisk korrekt men ulæselig, ender i en skuffe. En politik, der er letlæst og tydelig, bliver faktisk brugt. Det er hele pointen.
Kravet om AI-færdigheder i AI-forordningens artikel 4 har været gældende siden 2. februar 2025 og blev i juli 2026 præciseret som et indsatskrav (kilde: Digitaliseringsstyrelsen). En politik, der beskriver, hvad I gør for at leve op til det, er den korteste vej til at kunne dokumentere det.
Næste skridt: fra politik til praksis
Politikken er fundamentet. Næste skridt er de interne retningslinjer med konkrete do's og don'ts, godkendte værktøjer og eksempler på typiske situationer. Det er der, medarbejderne finder svar kl. 8 mandag morgen. Start med de afdelinger der allerede bruger AI aktivt, og lad erfaringerne derfra forme resten af dokumentet.
Fem spørgsmål, vi altid får om AI-politikker
Hvor lang skal en AI-politik være?
2-4 sider er det rette omfang for selve politikken. Er den kortere, mangler der sandsynligvis vigtige principper. Er den længere, er du sandsynligvis begyndt at blande politikken sammen med de interne retningslinjer.
Skal politikken godkendes af en jurist?
Det er ikke et lovkrav, men det anbefales at lade en jurist eller databeskyttelsesrådgiver (DPO) gennemse den, særligt afsnit 5 om compliance. Det tager typisk under en time for en erfaren DPO.
Hvornår skal vi opdatere politikken?
Minimum én gang om året, eller når der sker væsentlige ændringer i lovgivningen (f.eks. nye krav under EU AI Act), i organisationens brug af AI, eller hvis en sikkerhedshændelse afslører huller i dokumentet.
Gælder politikken også for freelancere og konsulenter?
Ja, hvis de udfører arbejde for jer. Det fremgår af scope-afsnittet i skabelonen. Sørg for at politikken er en del af kontrakten eller samarbejdsaftalen med eksterne.
Hvad hvis en medarbejder bruger et ikke-godkendt AI-værktøj?
Det bør fremgå af de interne retningslinjer, ikke politikken. Typisk: medarbejderen stopper brugen, orienterer sin leder, og IT-afdelingen vurderer, om der er sket et databrud der kræver anmeldelse til Datatilsynet.
Ofte stillede spørgsmål

Bruno Poulsen er partner i Poulsen & Vinding, et konsulenthus der hjælper danske virksomheder og styrelser med at tage generativ AI i brug i den daglige drift. Han har undervist hos Bigum&Co i mere end 10 år og har siden 2023 stået bag AI-implementeringer, foredrag og workshops for blandt andre Lægemiddelstyrelsen, GS1 Danmark, Bornholms Højskole og 30+ bornholmske SMV’er via Business Center Bornholm. Skriver om praktisk anvendelse af AI-værktøjer, prompt engineering og hvordan ledelser kommer i gang mandag morgen kl. 08.00.